Latest & Breaking News on Fox News.
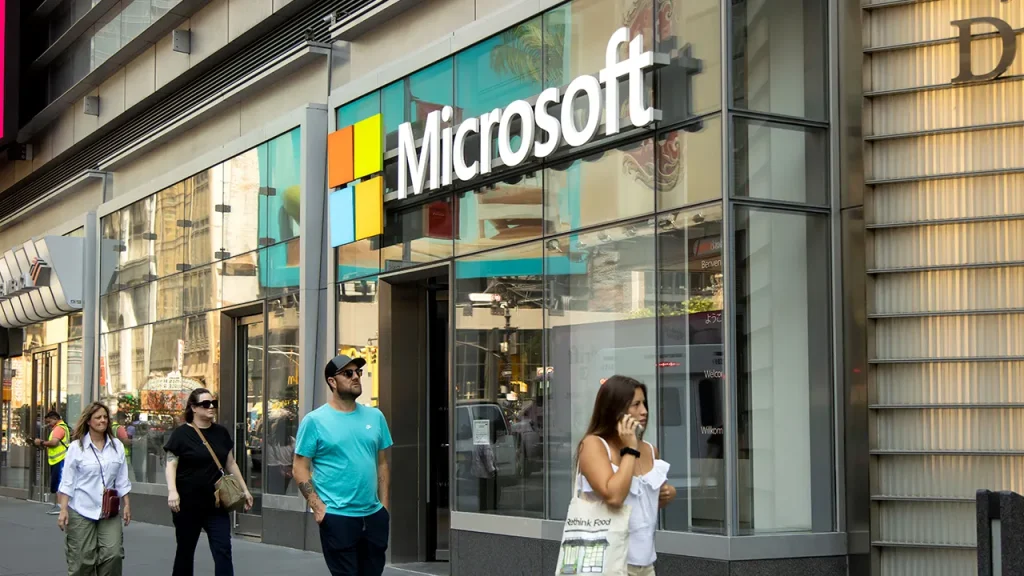
A conta oficial da Microsoft no X, que reúne mais de 13 milhões de seguidores, foi acessada sem autorização e utilizada para publicar conteúdo ligado a um aparente esquema de pump-and-dump com criptomoedas. A empresa confirmou o episódio e afirmou que as publicações não partiram dela.
Segundo o BleepingComputer, a conta @Microsoft passou a seguir e a repostar conteúdo de um perfil no X que se apresentava com temática do Clippy, o antigo assistente animado do Microsoft Office, e que promovia uma criptomoeda chamada $Clippy. A Microsoft informou que duas publicações não autorizadas apareceram durante o período em que a conta esteve comprometida. A primeira foi uma citação de conteúdo do perfil com temática Clippy e fazia referência à volta do personagem. A segunda parecia ser um pedido de desculpas relacionado à atividade anterior.
Em comunicado, um porta-voz da Microsoft declarou: “Confirmamos acesso não autorizado à nossa conta no X, incluindo publicações que não se originaram da Microsoft. A conta foi protegida, as publicações não autorizadas foram removidas e seguimos investigando as circunstâncias.”
O episódio ilustra por que contas verificadas comprometidas podem ser especialmente convincentes. Quando um perfil conhecido amplifica uma mensagem, parte do público tende a assumir que houve aprovação interna da empresa e pode clicar em links com menos desconfiança. No caso de criptomoedas, a pressa para não perder uma suposta oportunidade aumenta esse risco.
Não é a primeira vez que a Microsoft enfrenta situação semelhante. Em junho de 2024, golpistas invadiram a conta da Microsoft Índia no X e a usaram para se passar por Keith Gill, conhecido como Roaring Kitty, promovendo o que parecia ser uma pré-venda de criptomoeda da GameStop. Quem seguia o link e conectava a carteira digital corria o risco de ter ativos roubados por meio de malware.
Outro caso citado ocorreu em janeiro de 2024, quando atacantes assumiram a conta oficial da Comissão de Valores Mobiliários dos Estados Unidos (SEC) no X e publicaram um anúncio falso de aprovação de fundos negociados em bolsa (ETFs) de Bitcoin à vista. Segundo o Departamento de Justiça dos EUA, o Bitcoin subiu mais de US$ 1 mil após a publicação falsa e caiu mais de US$ 2 mil depois que a SEC retomou o controle e corrigiu o anúncio. Investigações apontaram que os atacantes obtiveram acesso por meio de um SIM swap ligado ao número de telefone associado à conta. Eric Council Jr. se declarou culpado em fevereiro de 2025 por acusações de conspiração relacionadas ao ataque e foi condenado em maio de 2025 a 14 meses de prisão.
O selo de verificação confirma que a conta pertence à pessoa, empresa ou organização que diz representar, mas não garante que essa mesma organização ainda controle o perfil no momento da leitura. Credenciais podem ser roubadas por phishing ou outras técnicas de tomada de conta, e o SIM swap tem sido usado para interceptar códigos de redefinição de senha e contornar algumas formas de autenticação em dois fatores.
Análise WeekNews: o caso da Microsoft reforça que a verificação de uma conta atesta a identidade do titular, não a autenticidade de cada publicação. Quando um perfil conhecido muda de assunto e passa a promover criptomoedas, a checagem em canais oficiais da empresa e a recusa em conectar carteiras digitais a partir de links em redes sociais são medidas que reduzem a exposição a golpes. Os episódios anteriores envolvendo Microsoft Índia e SEC indicam que o impacto de uma conta comprometida pode ir além da publicação, alcançando links e transações financeiras.
Leia mais aqui em inglês: https://www.foxnews.com/tech/why-verified-social-media-accounts-still-lead-scam.
Fonte: Fox News.
Latest & Breaking News on Fox News.
2026-10-11 11:23:00