Latest & Breaking News on Fox News.
Uma conta oficial e verificada da HBO Max no Reddit foi comprometida por criminosos cibernéticos e usada para veicular 108 anúncios maliciosos distintos ao longo de aproximadamente 48 horas. A descoberta foi feita por pesquisadores da Hudson Rock, que identificaram o uso indevido da identidade corporativa da plataforma de streaming para promover downloads falsos e outras iscas de software.
O caso veio à tona depois que um usuário do Reddit encontrou um anúncio publicado pela conta verificada u/hbomax. O anúncio promovia o que parecia ser um aplicativo nativo da HBO Max para macOS — produto que a empresa não oferece atualmente. A página de suporte do serviço direciona usuários de Mac para assistir pelo site HBOMax.com.
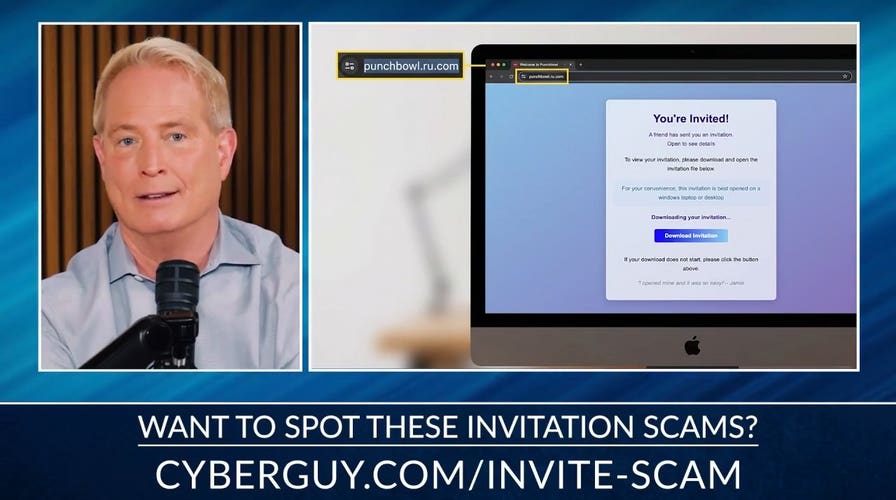
Ao seguir o anúncio, o usuário chegou a uma página de destino convincente. No entanto, o botão de download não iniciava um download comum: em vez disso, exibia uma instrução para que o visitante copiasse e colasse um comando no Terminal. Essa abordagem é característica da técnica conhecida como ClickFix, na qual a própria vítima é induzida a executar o código malicioso. O prompt pode simular um erro de CAPTCHA, um problema no navegador ou uma etapa de instalação. Em alguns casos, a página maliciosa insere o comando diretamente na área de transferência e orienta onde colá-lo.
Segundo a Hudson Rock, a campanha usou a conta comprometida para alternar entre diferentes iscas de software à medida que domínios eram derrubados ou abandonados. Os anúncios promoviam, além do falso aplicativo da HBO Max, ferramentas de inteligência artificial, softwares para desenvolvedores e utilitários para Mac.
Os pesquisadores da Hudson Rock e da ADAMnetworks conectaram a campanha da HBO Max a uma operação mais ampla que chamam de PasteSwitch. O nome descreve o elemento constante: a vítima cola um comando fornecido pelo atacante, enquanto o sistema de entrega adapta o que vem a seguir conforme o visitante, a plataforma e a campanha. Isso significa que duas pessoas que clicam em anúncios semelhantes podem não receber o mesmo malware.
Em Macs, os pesquisadores identificaram vários caminhos de carga do PasteSwitch. O MacSync poderia roubar credenciais de navegador, perfis de navegadores Gecko, dados do Telegram, notas da Apple e senhas do macOS. Também foi documentada uma cadeia auxiliar do AMOS capaz de manter acesso a um dispositivo infectado. Outra parte da operação usava versões falsas de aplicativos de carteira de criptomoedas, incluindo Ledger, Trezor Suite e Exodus, projetadas para roubar frases de recuperação de 12 e 24 palavras.
Usuários de Windows enfrentavam um caminho diferente. O PasteSwitch reconhecia visitantes dessa plataforma e alterava o ataque, usando mshta e PowerShell. Uma das rotas entregava um arquivo malicioso disfarçado em formato MP3/HTA antes de criar uma tarefa agendada e executar o PowerShell. Estágios posteriores podiam injetar o Amatera Stealer diretamente na memória, sem gravar o malware final no disco. Os pesquisadores também encontraram uma técnica para fazer o tráfego malicioso parecer comunicação com o Facebook, o que pode reduzir a utilidade de monitoramentos básicos de rede.
A operação também foi ligada a sequestradores de área de transferência de criptomoedas. O PasteSwitch distribuiu malwares conhecidos como AnimateClipper e ZigClipper, capazes de monitorar a área de transferência e substituir endereços de criptomoedas quando a vítima os copia ou cola. Os pesquisadores observaram ainda que o malware usava contratos da Binance Smart Chain para obter domínios de comando e controle variáveis. Entre março e julho de 2026, foram registradas 36 mudanças feitas pelo mesmo endereço controlado pelo atacante.
O Reddit confirmou que uma conta da HBO Max autorizada a veicular anúncios na plataforma foi comprometida e usada para distribuir links maliciosos. Em comunicado, a empresa afirmou ter descoberto recentemente o incidente e tomado conhecimento de que os anúncios continham links maliciosos.
Análise WeekNews: O episódio evidencia que selos de verificação e nomes de empresas conhecidas não funcionam como garantia de segurança. Como a conta comprometida pertencia a uma marca reconhecida e autorizada a anunciar, a campanha reduziu um dos principais filtros que usuários aplicam a anúncios desconhecidos. A orientação prática que emerge dos fatos é verificar o software desejado diretamente no site oficial da empresa ou na loja de aplicativos do dispositivo, em vez de confiar no link de um anúncio. A técnica ClickFix também reforça que nenhum site legítimo precisa que o usuário cole comandos no Terminal, no PowerShell ou na caixa Executar do Windows para instalar um programa comum ou provar que é humano.
Leia mais aqui em inglês: https://www.foxnews.com/tech/hackers-hijack-verified-streaming-account-spread-malware.
Fonte: Fox News.
Latest & Breaking News on Fox News.
2026-09-23 15:30:00