Latest & Breaking News on Fox News.
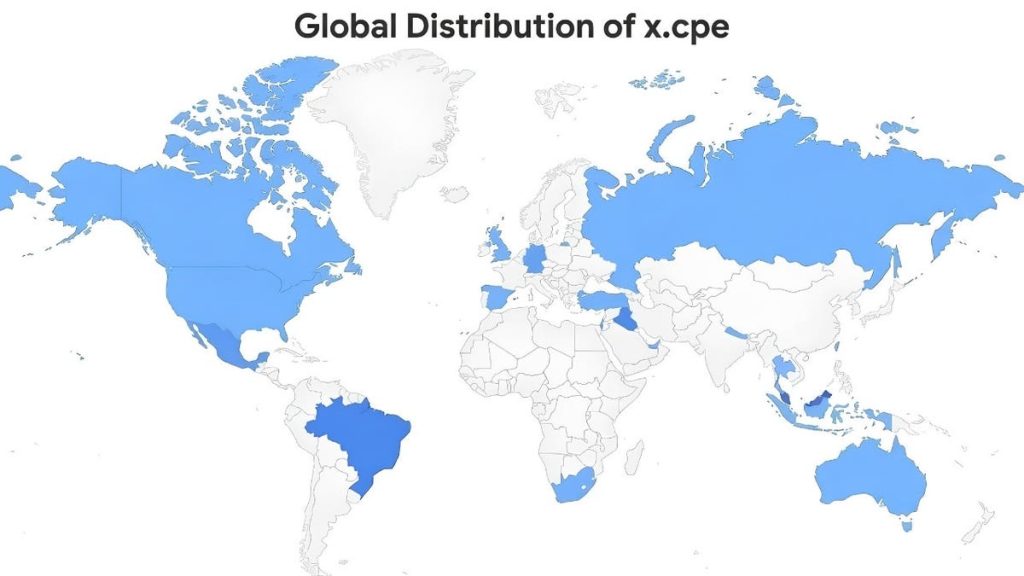
O Google concluiu, com alto grau de confiança, que a fabricante chinesa Videostrong Technology instalou deliberadamente um backdoor em dispositivos Android que produzia para diferentes marcas. O software malicioso, batizado de XCPE, deu a operadores remotos acesso a mais de 1,3 milhão de aparelhos em todo o mundo, segundo relatório de 2 de novembro do Grupo de Inteligência de Ameaças da empresa. A maioria dos afetados é de TVs boxes de streaming, mas a investigação também identificou infecções em máquinas de karaokê com Android, equipamentos de sinalização digital e alguns dispositivos de telessaúde.
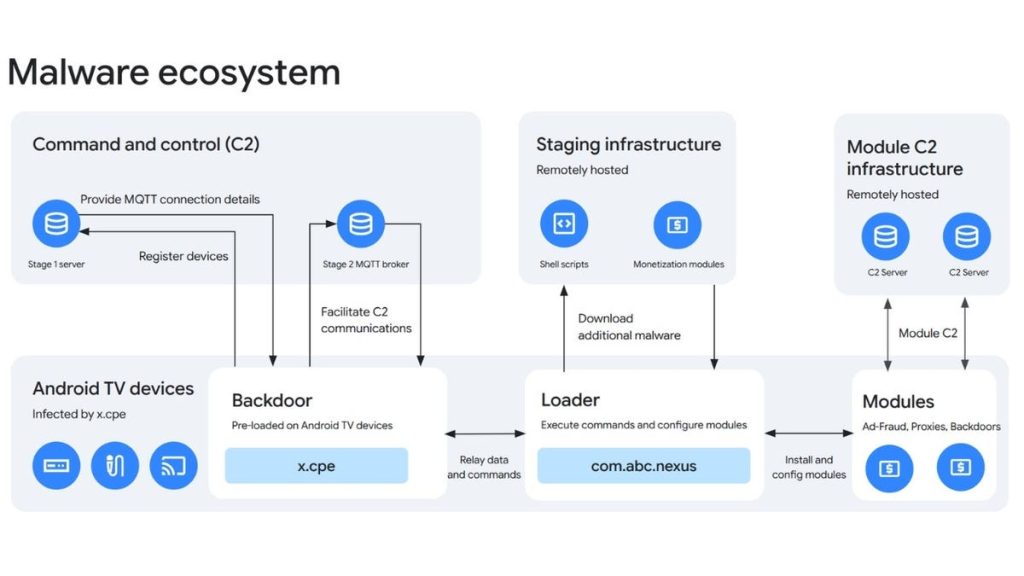
De acordo com o Google, a Videostrong vendia acesso aos aparelhos comprometidos para afiliados criminosos, que instalavam malware adicional e transformavam os produtos em parte de uma botnet — rede de dispositivos infectados controlados remotamente sem o conhecimento dos donos. Muitos usuários não tinham ideia de que algo estava errado.
Entre as capacidades observadas pelos pesquisadores estão a participação em redes de proxy residencial, que permitem a um criminoso encaminhar atividades suspeitas pela conexão doméstica da vítima, e a geração de atividade publicitária falsa, com módulos que carregavam anúncios ou simulavam interações para gerar receita. Os operadores também capturavam telas, injetavam teclas e coletavam informações sensíveis de contas, além de instalar software remotamente.
O caso chama atenção porque parte dos produtos passou pelo processo de certificação de segurança do próprio Google. Segundo a empresa, a Videostrong escondeu o software malicioso durante os testes e carregou código adicional após a primeira inicialização do aparelho, explorando uma brecha na revisão. O backdoor ainda podia desativar a verificação de aplicativos do Google Play Protect e, por estar embutido no firmware, podia se reinstalar após um reinício mesmo que o pacote visível fosse removido — um reset de fábrica poderia não eliminar a infecção subjacente.
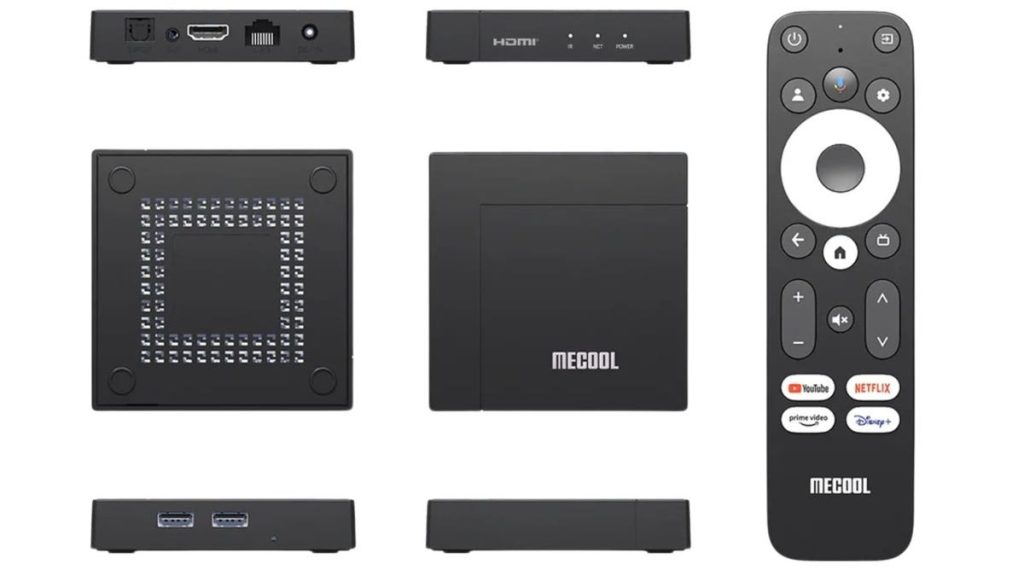
O Google não divulgou uma lista completa de produtos de varejo infectados. A empresa de segurança Synthient publicou investigação própria com modelos identificados. Pesquisadores compraram e examinaram, no fim de 2025, uma TV box MECOOL KM9PRO Max e encontraram o backdoor XCPE pré-instalado sob o pacote com.oemservice, com firmware C1.0.8_20250325. A Synthient ressalva que o identificador do modelo, por si só, não confirma que um aparelho individual esteja comprometido. Outros identificadores observados no botnet incluem KM9PRO_MAX, KM9PRO, KM2PLUSDELUXE, KM2PLUS, KM7PLUS, KT1, IPx1, IPx3, Q96MAX e TX3MINI.
Para desmontar a operação, o Google atuou em conjunto com a Agência Nacional de Polícia do Japão e empresas de segurança cibernética. A companhia tomou medidas legais para derrubar domínios e servidores usados pela Videostrong no controle dos dispositivos e também contra domínios de comando e controle ligados a mais de uma dúzia de outras famílias de malware. Segundo o Google, essas ações adicionais devem cortar o acesso criminoso a pelo menos 10 milhões de outros aparelhos comprometidos, número que envolve redes além das 1,3 milhão da operação XCPE.
A empresa também rompeu com a Videostrong e a baniu, junto com futuras subsidiárias e afiliadas, de fabricar ou vender dispositivos Android certificados ou fornecer software a outros fabricantes certificados. O Google afirma ter reforçado seu processo de revisão de segurança, incluindo melhorias na verificação da integridade do firmware de TVs boxes certificadas. A interrupção dos servidores de controle, porém, não remove automaticamente o firmware malicioso dos aparelhos que já estão nas casas dos usuários.
Análise WeekNews: o episódio mostra que a certificação de segurança, sozinha, não garante a integridade de um dispositivo ao longo do tempo. Como o backdoor foi embutido no firmware e podia se reinstalar após reinícios, a medida mais efetiva adotada até aqui — a derrubada dos servidores de comando — tende a reduzir o controle remoto, mas não necessariamente elimina o software malicioso já instalado. Para o consumidor, a checagem do modelo exato do aparelho segue como principal forma de avaliar o risco.
Leia mais aqui em inglês: https://www.foxnews.com/tech/android-tv-box-malware-found-devices.
Fonte: Fox News.
Latest & Breaking News on Fox News.
2026-11-13 16:30:00