Latest & Breaking News on Fox News.
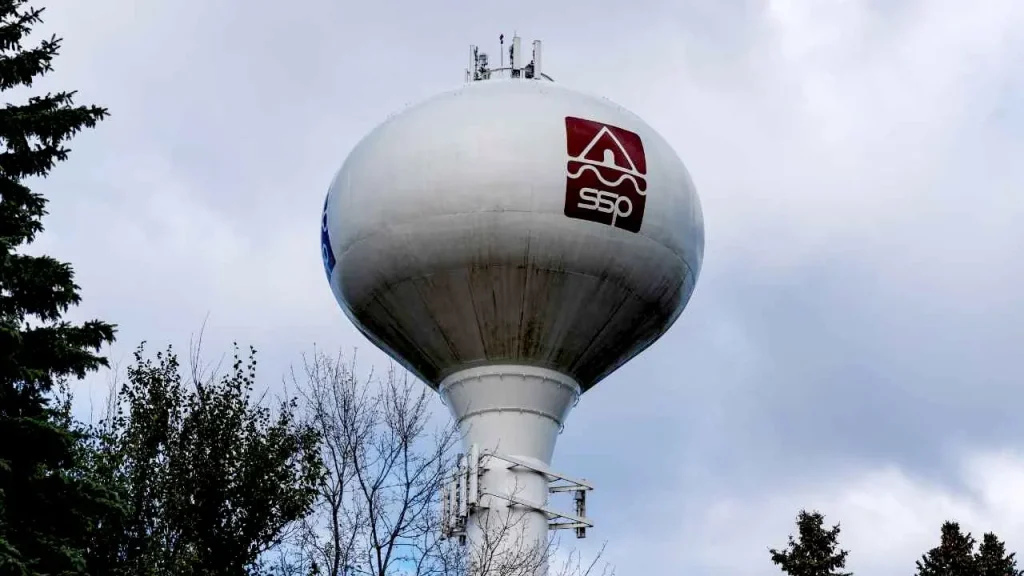
Duas empresas de abastecimento de água do Colorado tiveram seus sistemas de computador invadidos por agentes estrangeiros no mês passado, segundo informaram autoridades estaduais na quinta-feira. Os invasores alteraram ciclos de bombeamento, desativaram alarmes e modificaram configurações de equipamentos antes que os operadores retomassem o controle.
De acordo com o gabinete do governador Jared Polis, as intrusões não afetaram a qualidade da água potável nem os processos de tratamento. Os sistemas atingidos fornecem água potável a aproximadamente 400 pessoas.
As invasões ocorreram em dois pequenos sistemas, e as autoridades do Colorado não identificaram os responsáveis nem informaram se eles têm ligação com a atividade mais ampla registrada em outras partes do país. “Foram incidentes breves, e os riscos foram rapidamente resolvidos pelos próprios fornecedores, que em seguida alertaram o estado”, afirmou em nota Eric Maruyama, porta-voz de Polis.
Segundo o gabinete do governador, os hackers alteraram configurações de equipamentos, desativaram o acesso remoto e os alarmes e mudaram os ciclos de bombeamento. Os casos demonstram como invasores podem ir além das redes de computadores tradicionais e obter acesso à tecnologia operacional usada para controlar equipamentos físicos em estações de tratamento, como bombas e válvulas.
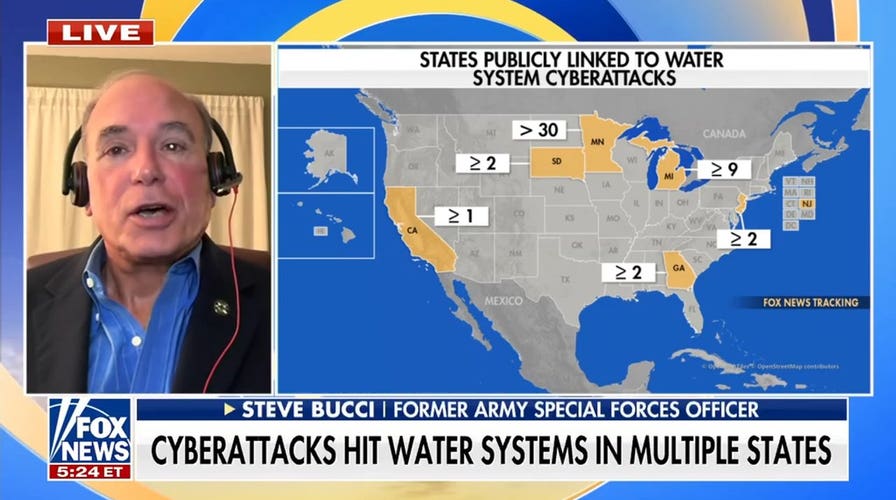
Os episódios no Colorado se somam a uma série crescente de invasões à infraestrutura de água e esgoto dos Estados Unidos. Segundo a Agência de Proteção Ambiental (EPA), ataques cibernéticos de grande repercussão atingiram mais de 100 sistemas de água potável e de tratamento de esgoto em 12 estados neste ano, ampliando o alcance de uma ameaça que as autoridades federais alertaram no verão americano estar prejudicando operações de água em todo o país.
Em julho, o FBI e a EPA advertiram que agentes cibernéticos maliciosos estavam mirando a tecnologia operacional conectada à internet em empresas de água e esgoto. Na ocasião, as agências informaram que empresas de pelo menos sete estados haviam relatado incidentes, alguns dos quais degradaram as operações de água. Os atacantes acessaram remotamente controladores lógicos programáveis (PLCs) expostos à internet e adulteraram configurações dos dispositivos, em alguns casos fazendo com que as empresas perdessem a capacidade de monitoramento ou controle. Entre os efeitos operacionais relatados estavam perda de pressão da água e inundações.
As invasões no Colorado seguem uma série de ataques a sistemas de água no país neste verão, incluindo atividade cibernética que afetou mais de 30 sistemas comunitários de água em Minnesota. Investigadores federais examinaram se agentes iranianos ou hackers afiliados ao Irã foram responsáveis pelos ataques em Minnesota, embora as autoridades não tenham atribuído publicamente a atividade naquele momento. O presidente Donald Trump contestou as sugestões de que o Irã estaria por trás dos ataques em Minnesota, dizendo durante uma reunião de gabinete: “Eles culpam o Irã. Eu não acho isso.” Ele, em vez disso, culpou autoridades de Minnesota.
Os incidentes recentes renovaram a atenção para vulnerabilidades de segurança cibernética de longa data na infraestrutura hídrica americana, particularmente entre empresas pequenas e rurais, que podem ter equipes e recursos limitados de cibersegurança. Muitas empresas usam sistemas de controle industrial conectados à internet para monitorar e operar remotamente bombas, válvulas, pressão da água e outros equipamentos. Autoridades federais têm pedido aos operadores que removam os controladores lógicos programáveis da exposição direta à internet e reforcem a autenticação e os controles de acesso.
A EPA, que atua como agência federal de gestão de riscos do setor de água e esgoto, disse que está trabalhando com empresas, estados e parceiros federais para identificar vulnerabilidades e fortalecer a cibersegurança. Desde o ano fiscal de 2025, a agência identificou mais de 900 vulnerabilidades em mais de 650 sistemas de água e ajudou a eliminar cerca de 700 em mais de 500 empresas. A EPA também realizou mais de 710 avaliações de risco de cibersegurança e prestou assistência técnica direta a aproximadamente 15.900 empresas. O FBI não quis comentar quando procurado.
Análise WeekNews: Os casos do Colorado expõem uma característica central da fragilidade do setor: os invasores não precisaram acessar redes corporativas complexas, mas sim a tecnologia operacional que controla equipamentos físicos, muitas vezes exposta à internet. O fato de os dois sistemas atingidos atenderem apenas cerca de 400 pessoas reforça o padrão apontado pelas próprias autoridades, de que empresas pequenas e rurais concentram as maiores deficiências de proteção. A dimensão do problema — mais de 100 sistemas afetados em 12 estados neste ano, segundo a EPA — indica que a resposta caso a caso, embora tenha evitado danos à água potável no Colorado, tende a ser insuficiente diante de uma ameaça que se repete em escala nacional.
Leia mais aqui em inglês: https://www.foxnews.com/politics/foreign-hackers-breach-two-more-us-water-utilities-threaten-safety-colorado-residents.
Fonte: Fox News.
Latest & Breaking News on Fox News.
2026-09-18 13:24:00